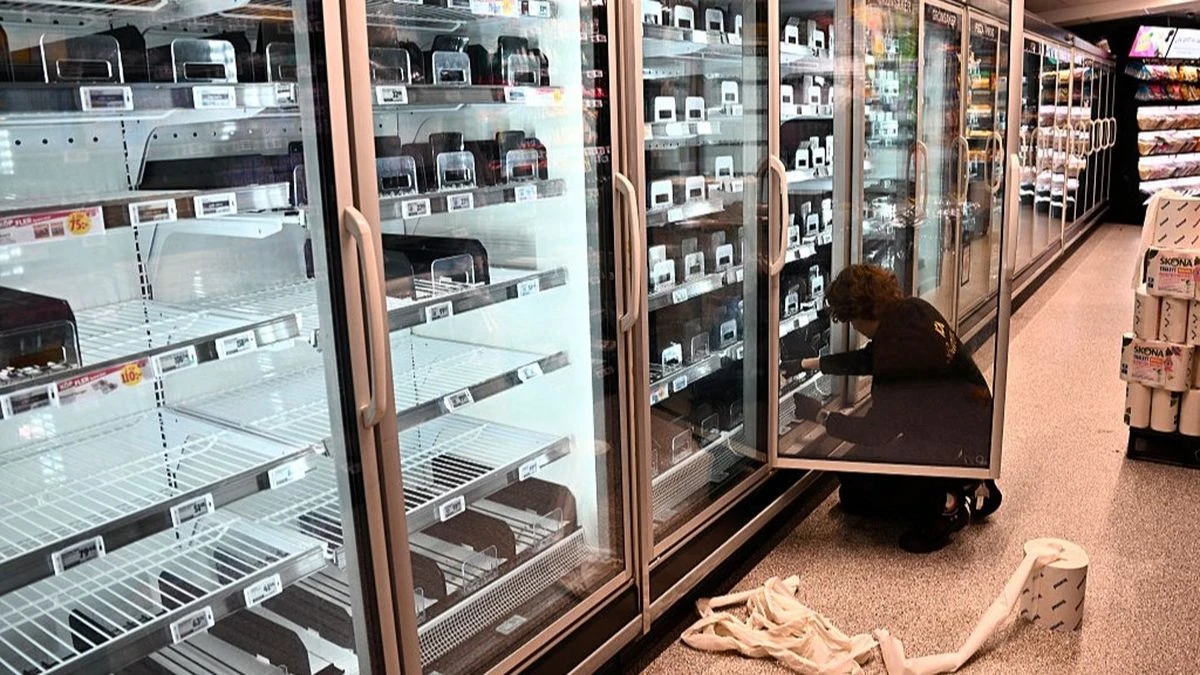
ਇਸ ਹਮਲੇ ਨੇ ਯੂਕੇ ਦੀ ਸੁਪਰਮਾਰਕੀਟ ਚੇਨਜ਼ ਨੂੰ ਵੀ ਚੇਤਾਵਨੀ ਦਿੱਤੀ ਹੈ ਕਿ ਉਹ ਆਪਣੇ ਖਾਣ-ਪੀਣ ਦੀ ਸਪਲਾਈ ਚੇਨ ਦੇ ਸੁਰੱਖਿਆ ਨੇੜੇ ਵਧੇਰੇ ਧਿਆਨ ਦੇਣ। ਯੂਕੇ ਦੇ ਨੇਸ਼ਨਲ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਕੇਂਦਰ ਨੇ ਇਸ ਘਟਨਾ ਦੀ ਜਾਂਚ ਸ਼ੁਰੂ ਕਰ ਦਿੱਤੀ ਹੈ ਅਤੇ ਦਾਨਫੋਸ ਜਿਹੜਾ ਕਿ ਤੱਕੜੇ ਫ੍ਰਿਜਜ਼ ਦਾ ਸਪਲਾਇਰ ਹੈ, ਉਸਨੇ ਵੀ ਆਪਣੇ ਪੁਰਾਣੇ ਅਤੇ ਅਪਡੇਟ ਨਾ ਹੋਏ ਸਾਫਟਵੇਅਰ ਵਾਲੇ ਸਮਾਨ ਨੂੰ ਲਕੜੀ ਕਰਕੇ ਇਸ ਹਮਲੇ ਦੀ ਪੁਸ਼ਟੀ ਕੀਤੀ।
ਆਮ ਦਰਸ਼ਕਾਂ ਲਈ ਜਰੂਰੀ ਹੈ ਕਿ ਜਾਣ ਲਏ ਕਿ ਇੰਟਰਨੈਟ ਨਾਲ ਜੁੜੀਆਂ ਸਮਾਰਟ ਡਿਵਾਈਸਾਂ ਵਿਖੇ ਸਾਈਬਰ ਹਮਲੇ ਦੇ ਖਤਰੇ ਰਹਿੰਦੇ ਹਨ। ਜਿਵੇਂ ਕਿ 2015 ਵਿੱਚ ਲਾਸ ਵੇਗਾਸ ਵਿੱਚ ਇੱਕ ਸਮਾਰਟ ਫ੍ਰਿਜ ਨੂੰ ਹੈਕ ਕੀਤਾ ਗਿਆ ਸੀ। ਇਸ ਹਮਲੇ ਅੰਦਰ ਕੰਟਰੋਲ ਹੈਕਰ ਦੇ ਹੱਥ ਆ ਜਾਂਦਾ ਹੈ ਜੋ ਕਿ ਉਪਕਰਨ ਨੂੰ ਨੁਕਸਾਨ ਪਹੁੰਚਾ ਸਕਦਾ ਹੈ ਜਾਂ ਜਾਣਕਾਰੀ ਚੋਰੀ ਕਰ ਸਕਦਾ ਹੈ।
ਸਰਕਾਰ ਵੱਲੋਂ ਲੋਕਾਂ ਨੂੰ ਜਰੂਰੀ ਸਮਾਨ ਸਟਾਕ ਕਰਨ ਦੀ ਸਲਾਹ ਦਿੱਤੀ ਗਈ ਹੈ ਜਿਵੇਂ ਕਿ ਪਾਣੀ, ਟਿੰਨ ਵਾਲਾ ਖਾਣਾ, ਬੈਟਰੀ ਵਾਲੇ ਟਾਰਚ, ਅਤੇ ਐਮਰਜੈਂਸੀ ਸਮਾਨ। ਇਹ ਸਤ੍ਰੀ ਚੀਜ਼ਾਂ ਖਾਸ ਤੌਰ ਤੇ ਕਿਵੇਂ ਬਿਜਲੀ ਬੰਦ ਹੋਣ ਜਾਂ ਕਿਸੇ ਹੋਰ ਸੰਕਟ ਦੀ ਸਥਿਤੀ ਵਿੱਚ ਲਾਪਤਾ ਨਾ ਰਹਿਣ। ਇਸਦੇ ਨਾਲ ਹੀ ਖਾਣ-ਪੀਣ ਦੀ ਸੁਰੱਖਿਆ ਨੂੰ ਮਜ਼ਬੂਤ ਬਣਾਉਣ ਲਈ ਸਾਂਝੇ ਤੌਰ ਤੇ ਕੰਮ ਜ਼ਰੂਰੀ ਹੈ।